Rodrigo Jorge · Publicado em 9 de outubro de 2026, às 00:05 (horário de Brasília, UTC-3).
Se o ataque avança enquanto a defesa espera uma autorização, a fila passa a fazer parte do risco. O IA×IA nasceu para investigar como encurtar essa distância.
Um alerta pode chegar em segundos e a resposta levar horas. Entre os dois, alguém precisa juntar informações, avaliar o impacto, encontrar o responsável e conseguir autorização para agir. Cada etapa pode fazer sentido. O problema é o tempo que elas consomem juntas.
O atacante não precisa esperar essa sequência terminar.
Scripts, bots e ferramentas de exploração já automatizam ataques há anos. Agentes de IA podem acrescentar capacidade de interpretar contexto, testar hipóteses e ajustar a abordagem durante a execução. Isso não torna todo ataque autônomo nem todo atacante competente. Amplia, porém, o trabalho que uma pessoa consegue colocar em movimento.
Como CISO, a pergunta que me interessa é operacional: quando o ataque pode avançar entre duas decisões nossas, o que precisa mudar na defesa?
A janela de resposta importa
A Cloudflare relatou um ataque DDoS de 31,4 Tbps que durou 35 segundos em 2025. A detecção e a mitigação foram automáticas. Nesse intervalo, uma equipe não conseguiria investigar cada evento, abrir um chamado e autorizar a resposta.
O caso mostra por que certas ações precisam acontecer automaticamente. Não demonstra que a mitigação tenha usado agentes de linguagem. Essa distinção importa: a tecnologia deve ser escolhida pela tarefa, pelo prazo e pelo risco de erro.
Uma regra pode bloquear um padrão conhecido. Um sistema especializado pode absorver um DDoS. Um agente pode investigar sinais dispersos quando a decisão exige contexto. O desafio é descobrir onde cada recurso funciona e verificar o resultado.
Autorizar antes, acompanhar durante
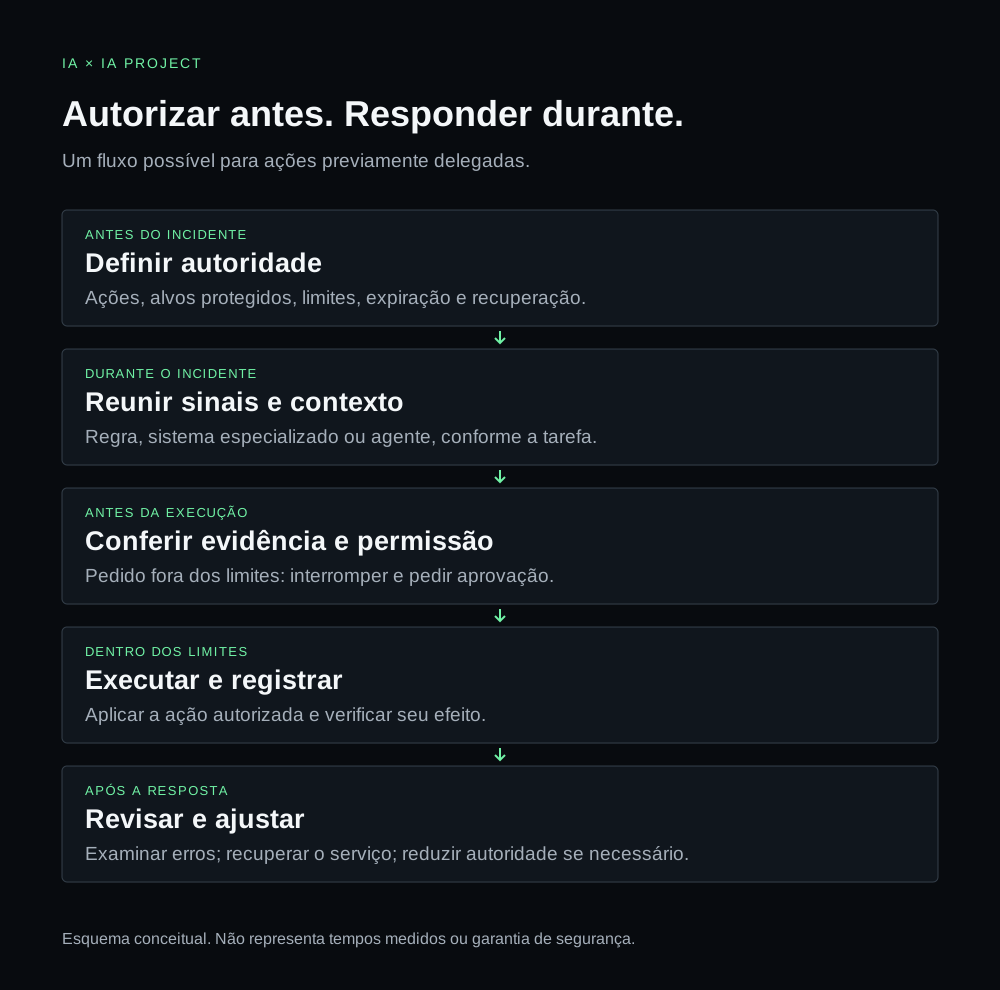
Para uma resposta automática funcionar, parte das decisões precisa ser tomada antes do incidente: quais sinais justificam a ação, quais alvos estão protegidos, qual o alcance permitido e quando interromper ou pedir ajuda.
Bloquear temporariamente um IP e desabilitar uma conta privilegiada exigem autoridades diferentes. Até uma ação reversível pode causar prejuízo antes de ser desfeita. Por isso, rapidez precisa vir acompanhada de limites e de um caminho de recuperação.
O humano continua responsável por essas escolhas e pelas exceções. A aprovação individual cabe onde o impacto ou a incerteza a exigem. Nas ações delegadas, o time precisa acompanhar erros, revisar evidências e poder reduzir a autonomia.
O Cyberbot ilustra um fluxo concreto. Ele analisa tráfego que passou pelo WAF e pode bloquear na borda após filtros e controles determinísticos. O caso relata menos de um minuto do log ao bloqueio. É uma implementação para estudar, com limites próprios, não uma promessa de desempenho em qualquer ambiente.
Ver o diagrama: autorizar antes, responder durante. Fluxo conceitual, sem tempos medidos.
Por que o IA×IA existe
O projeto começou como palestra. Uma pessoa assistiu, aplicou a ideia e construiu o Cyberbot. Esse retorno motivou a transformação da palestra em um guia: registrar o desenho, os controles e as dúvidas para que outras equipes possam avaliar o que vale adaptar.
Quero que o IA×IA seja útil para quem precisa decidir com uma operação real nas mãos. Que ajude a identificar uma tarefa, entender os dados necessários, delimitar a ação e medir se a mudança melhorou a resposta. Que também permita concluir que uma regra simples basta, ou que ainda falta evidência para delegar.
Por isso o guia é público, gratuito e sem vínculo comercial com um fornecedor de solução. Os casos descrevem implementações relatadas; os playbooks apresentam propostas para testar. Os rótulos preservam essa diferença.
O nome IA×IA expressa a pergunta que orienta o projeto: como usar IA na defesa diante do que ela permite fazer no ataque? A resposta precisa aparecer na operação: menos espera onde ela aumenta o risco, decisões verificáveis e capacidade de recuperar o serviço quando algo dá errado.
Referências
- Cloudflare: DDoS threat report, Q4 2025, publicado em 5 de fevereiro de 2026.
- IA×IA: Cyberbot, implementação e controles relatados pelo projeto.